Паспорт — только старт. В iGaming KYC становится частью безопасности, когда его связывают с антифродом, AML-мониторингом, платежными событиями и очередью control room. После успешной верификации аккаунт все еще могут перехватить, передать money mule, использовать для мультиаккаунтинга или бонусного фрода. Поэтому риск приходится отслеживать по всей жизни учетной записи: регистрация, первый депозит, смена устройства, повторные пополнения, вывод.
У операционной команды нет роскоши смотреть на эти сигналы по отдельности. Личность, устройство, деньги и поведение сходятся в одном кейсе. KYC устанавливает человека; AML оценивает финансовый риск; fraud prevention ищет попытку обмана продукта или платежного контура; security отслеживает компрометацию аккаунта, данных и внутренних доступов. Границы между функциями нужны для ответственности, но расследование все равно опирается на общую картину.
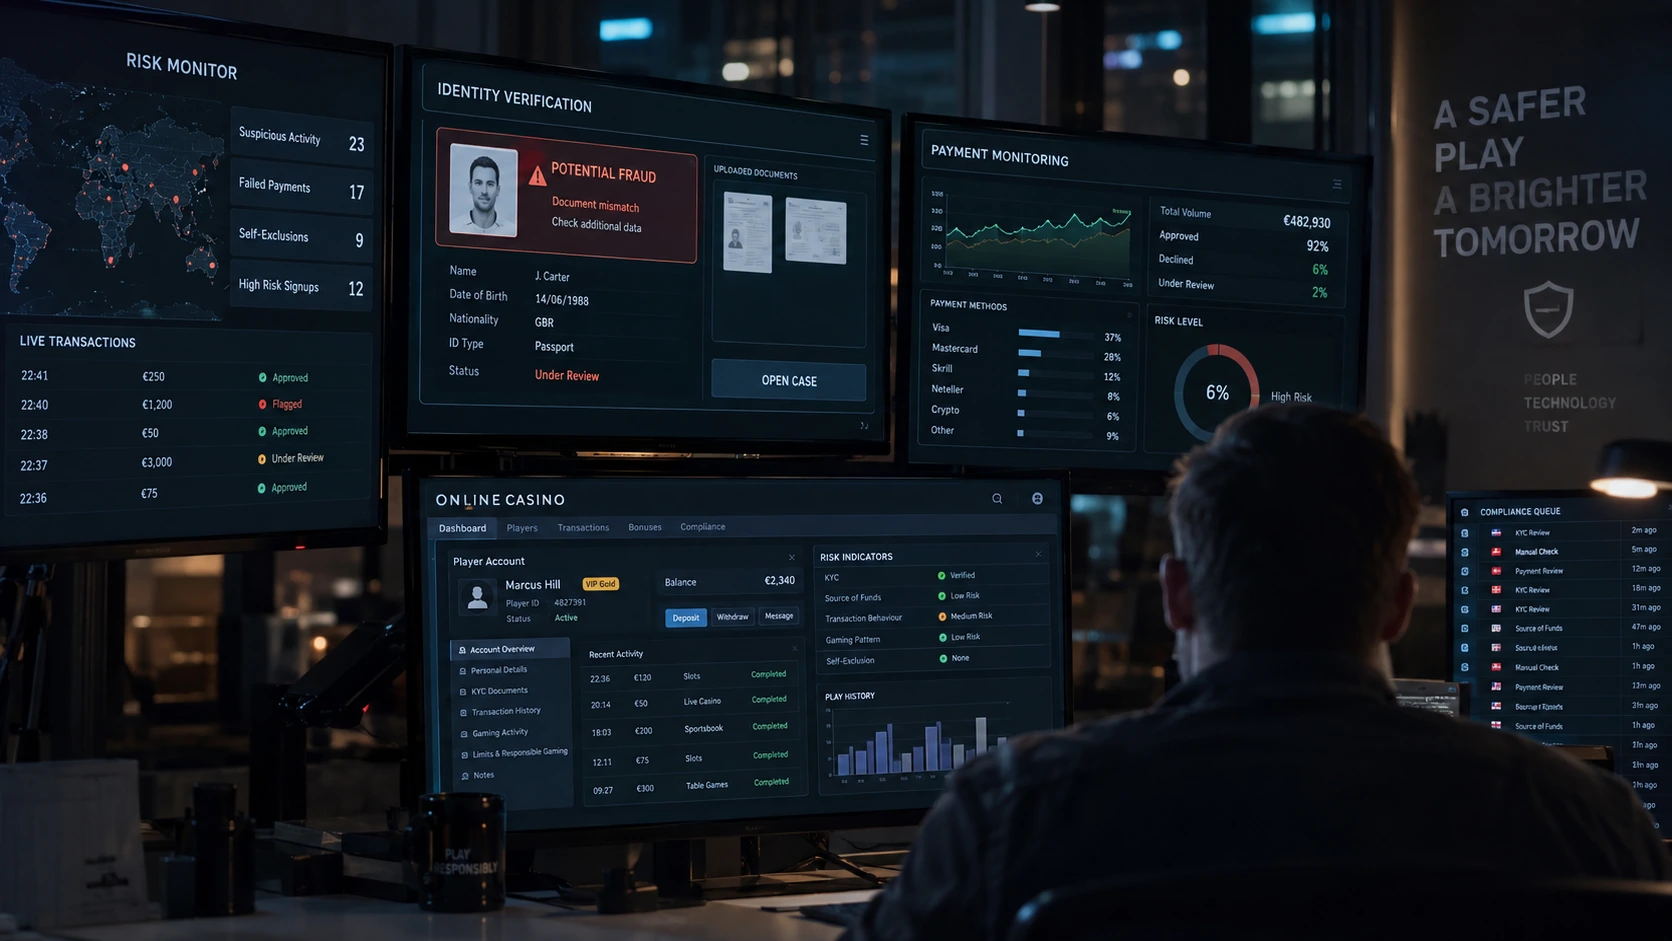
KYC, AML и security: разные задачи, общие сигналы
KYC (Know Your Customer) подтверждает личность клиента. Для iGaming это обычно имя, дата рождения, возраст, адрес и удостоверение личности; конкретный набор и способ проверки зависят от рынка. Где-то достаточно документа и trusted databases, где-то добавляются электронная идентификация и биометрия. CDD (Customer Due Diligence) идет дальше и формирует риск-профиль, а EDD (Enhanced Due Diligence) подключают, когда обычной проверки уже недостаточно.
AML шире KYC. Anti-Money Laundering охватывает sanctions и PEP screening, adverse media, customer risk assessment, ongoing и transaction monitoring, разбор алертов и, когда это требуется, эскалацию к MLRO с отчетностью о подозрительной активности. FATF относит customer due diligence к риск-ориентированному контролю казино, но конкретные сроки, пороги и процедуры задает уже применимая юрисдикция. Взятая «как есть» политика другого оператора может не совпасть ни с лицензией, ни с реальным профилем риска.
Security смотрит на другой класс проблем: account takeover, кражу сессии, подмену реквизитов, злоупотребление правами персонала, утечку KYC-документов или биометрии. Здесь нужны 2FA/MFA, step-up authentication, контроль устройств, журналы событий, разграничение прав, шифрование и нормальный incident response — не только блокировка подозрительного игрока.
Responsible gambling пересекается с KYC в точках проверки возраста, самоисключения, лимитов и признаков риска вреда. Пересечение данных не делает процессы взаимозаменяемыми. AML, affordability/financial-risk checks и responsible gambling решают разные задачи и могут приводить к разным действиям даже при одинаковом исходном сигнале.
Что именно должен замечать control room
Редко все решает один сигнал. Новый IP — обычное событие. Новый IP вместе с новым устройством, сменой платежного реквизита и срочным выводом — уже совсем другой кейс.
| Риск | Типовые сигналы | Что проверять |
|---|---|---|
| Поддельная или синтетическая личность | несовпадения данных, следы редактирования документа, аномальная цифровая история | OCR, document authenticity, trusted databases, face match, liveness, cross-check данных |
| Deepfake / face swap / spoofing | аномалии биометрической сессии, injection-инструменты, несогласованность видео и документа | liveness, защита от presentation/injection attacks, повторная биометрия |
| Multi-accounting | общие device ID, IP, телефон, платежный метод, адрес или повторяющиеся поведенческие паттерны | device fingerprinting, link analysis, граф связей аккаунтов, step-up KYC |
| Bonus abuse | серии регистраций во время промо, быстрый оборот бонуса, одинаковая инфраструктура аккаунтов | device/IP intelligence, промо-правила, связность платежей, история бонусов |
| Account takeover | новое устройство, impossible travel, новый IP/ASN, сброс пароля, смена платежного реквизита | 2FA/MFA, risk-based authentication, контроль сессий, повторная проверка перед выводом |
| Money mule / third-party funding | средства не соответствуют профилю, депозиты третьих лиц, вывод на новый счет | source of funds, ownership платежного метода, связанные аккаунты, transaction monitoring |
| Smurfing / structuring | серия небольших операций около внутренних или регуляторных порогов | агрегация связанных транзакций, временные окна, customer-level thresholds |
| Round-tripping / быстрый ввод-вывод | крупный депозит, минимальная игровая активность, быстрый вывод или смена метода | velocity, wagering ratio, источник/назначение средств, EDD |
| Payment fraud и chargebacks | несовпадение владельца карты, всплеск возвратов, повторные неуспешные попытки | payment verification, velocity rules, device graph, риск платежного инструмента |
| Обход географических ограничений | VPN/proxy/TOR, IP-страна не совпадает с профилем, частая смена геолокации | IP/GPS intelligence, proxy detection, правила по юрисдикциям |
Многоуровневый KYC: где усиливать проверку
Многоуровневый KYC — это не «проверить всех по максимуму». Объем и момент проверки должны соответствовать лицензии и риску. Если правила рынка требуют подтвердить возраст и личность до игры или депозита, переносить верификацию ради конверсии нельзя. Там, где часть CDD разрешено выполнять позже, маршрут можно усиливать по порогу или событию риска.
1. Pre-KYC risk screening
До document KYC уже есть что проверить: email, телефон, IP, ASN, устройство, cookie/device fingerprint, геолокацию, VPN/proxy, скорость заполнения формы, повторы данных и связи с существующими аккаунтами. Такой pre-KYC слой используют SEON и другие antifraud-платформы. Его ценность не в том, чтобы «заменить паспорт», а в том, чтобы не тратить одинаковый verification flow на явно разные по риску регистрации.
Pre-KYC только выбирает маршрут. Низкий риск идет в straight-through processing, обычный кейс — в document KYC, конфликтующие сигналы — в step-up или manual review. Обязательную идентификацию этот слой не отменяет.
2. Identity verification: документ, данные и биометрия
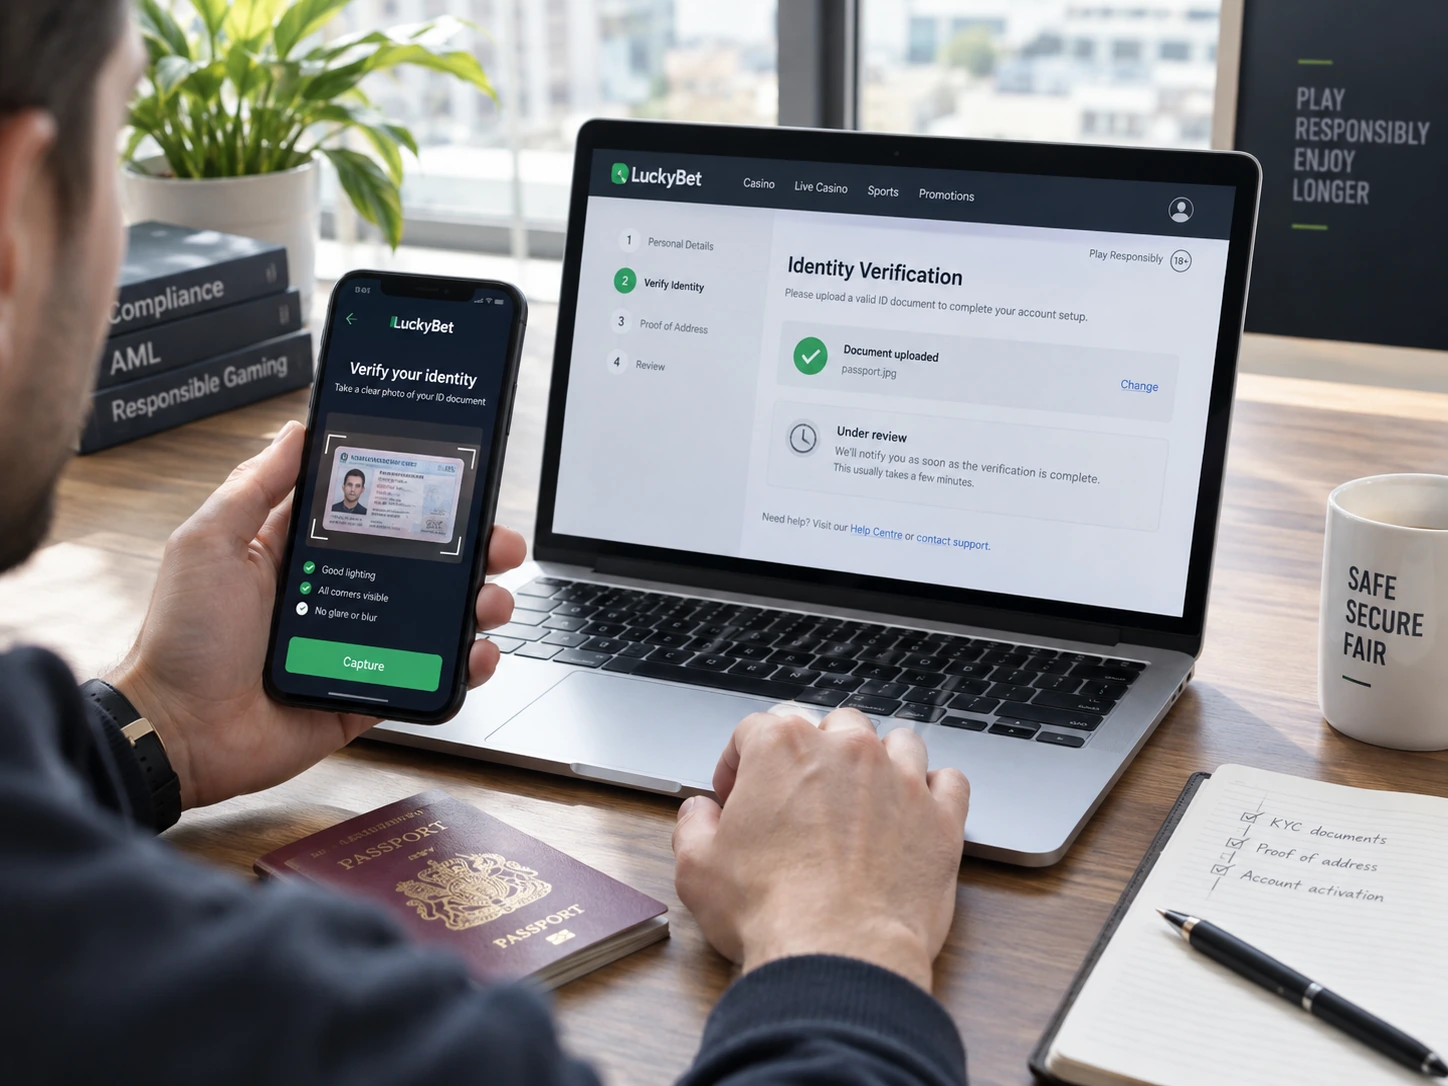
Сначала — документ. Система захватывает паспорт или ID-карту, OCR извлекает поля, затем проверяются срок действия и признаки подделки. Если документ поддерживает электронный чип, можно использовать NFC. После этого данные сопоставляют с профилем и доступными доверенными источниками. Успешное распознавание текста, кстати, еще ничего не говорит о подлинности самого документа.
Биометрия проверяет уже не документ, а связь человека с ним. Face Match 1:1 сопоставляет лицо с фотографией, liveness detection мешает пройти проверку с фото, записанным видео, маской, deepfake или face swap. Бывает и серый результат — плохая камера, свет, нестабильная сеть. Такой кейс лучше отправить на повторный capture или альтернативный verification path, чем несколько раз подряд выдавать один и тот же автоматический decline.
3. Проверка адреса и возраста
Proof of Address (PoA) подтверждают банковской выпиской, счетом или другим допустимым источником — набор зависит от юрисдикции и провайдера. Для русскоязычных пользователей есть отдельная практическая проблема: кириллица, транслитерация и локальные форматы адресов. «Е/Ё», две версии латиницы или другой порядок элементов адреса нельзя автоматически считать fraud verdict; сначала нужно понять природу расхождения.
Age verification лучше считать отдельным контролем, а не побочным полем KYC. На некоторых рынках возраст подтверждают еще до депозита, free-to-play или real-money gambling. В Великобритании, к примеру, UK Gambling Commission требует ранней проверки возраста у удаленных операторов.
4. AML screening: sanctions, PEP, watchlists и adverse media
Когда личность установлена, можно надежнее выполнять AML screening: sanctions, PEP, watchlists и при необходимости adverse media. Для этого используют ComplyAdvantage, World-Check One, Quantifind и screening-модули KYC-платформ. В control room важен не сам факт «hit», а качество совпадения и контекст вокруг него.
PEP hit — еще не решение. Сначала исключают однофамильца: дата рождения, страна, алиасы, дополнительные идентификаторы. Если совпадение подтверждается, его уже включают в risk assessment и выбирают меры по применимым правилам. Автоматическая реакция только на имя быстро забивает очередь false positives.
5. Risk scoring и маршрутизация
Risk score без расшифровки мало полезен. Минимально его стоит разложить на четыре слоя:
- Identity: качество документа, совпадение данных, liveness, возраст, PoA.
- Device/network: device fingerprint, IP, ASN, VPN/proxy, геолокация, link analysis.
- Financial: платежный метод, сумма, velocity, source of funds, возвраты, смена реквизитов.
- Behavioral: сценарий регистрации, ставка/игровая активность, бонусы, последовательность действий, аномальная скорость.
И одного «approve/decline» недостаточно. Reason codes показывают, какие сигналы изменили маршрут или итоговое решение. Тогда manual review не начинается с нуля, а аудит спустя месяцы может восстановить логику кейса.
CDD и EDD: когда стандартной проверки мало
CDD дает базовый профиль клиента; EDD нужен там, где риск заметно выше обычного. Поводом могут стать нетипичные операции, сложная сеть связанных аккаунтов, high-risk geography, подтвержденный PEP hit, сомнения в происхождении средств, конфликт документов или серия fraud alerts. Универсального списка триггеров для всех лицензий нет.
Набор EDD-мер зависит от причины эскалации. Обычно в него входят:
- более сильное удостоверение личности или повторную биометрию;
- SOF (Source of Funds) — подтверждение источника средств, используемых для конкретной активности;
- SOW (Source of Wealth) — понимание происхождения общего состояния клиента;
- дополнительную проверку платежных методов и связанных лиц;
- approval старшего сотрудника или compliance-функции;
- усиленный ongoing monitoring.
Один денежный порог — слабая защита. Structuring как раз строится на дроблении операций, а подозрительные признаки нередко появляются раньше установленной суммы. Поэтому правила должны смотреть на связанные транзакции, временные окна и профиль клиента, а не ждать единственного «магического» значения.
Пост-онбординг: проверки после верификации
Verified не означает пожизненное доверие. Аккаунт продают, захватывают, передают; санкционные списки обновляются; новая комбинация «устройство / платеж / IP» иногда связывает пользователя с fraud network уже после чистого онбординга. Поэтому нужен ongoing monitoring. Где-то постоянный, где-то событийный: это зависит от архитектуры и требований рынка.
События, на которых стоит повторно оценивать риск
- первый депозит и резкое увеличение депозитов;
- крупный или нетипичный вывод;
- смена устройства, страны, IP-профиля или платежного метода;
- изменение имени, адреса, телефона или других ключевых данных;
- password reset, отключение 2FA, восстановление доступа;
- резкий всплеск bonus activity;
- chargeback или платежный dispute;
- совпадение с новым sanctions/PEP/watchlist событием;
- появление связей с уже заблокированными аккаунтами;
- аномальная скорость ввода-вывода или минимальная игровая активность при значительных оборотах.
После такого события риск пересчитывают и выбирают точечную проверку: re-screening, control selfie, biometric re-authentication, новый document check, SOF/SOW, payment verification или manual review. Для одной рискованной операции step-up authentication обычно разумнее, чем без причины заставлять клиента заново проходить весь onboarding KYC.
Control room: от алерта к решению
Алертов обычно не мало — их слишком много. Поэтому control room начинается не с очередного правила, а с очереди: владелец, приоритет, SLA, reason code, допустимый следующий action. Без этого сигнал существует, а управляемого процесса нет.
| Событие | Автоматический контроль | Действие control room |
|---|---|---|
| Новый аккаунт с низким риском | IDV + базовый screening | straight-through approval, сохранить evidence и reason codes |
| Документ прошел, но device/IP связаны с заблокированными аккаунтами | link analysis + risk score | step-up KYC, ручная проверка связей, ограничение бонусов до решения |
| Подозрительный вывод после смены устройства | ATO rules + payment monitoring | hold риск-действия, 2FA/биометрическая повторная аутентификация, проверка владельца платежа |
| PEP/watchlist hit | name matching + fuzzy logic | исключить false positive, оценить риск, при необходимости запустить EDD |
| Быстрый ввод-вывод с минимальной игровой активностью | transaction monitoring | проверить SOF, связность аккаунтов и платежей, передать в AML review |
| Deepfake/liveness anomaly | biometric anti-spoofing | запретить автоматическое одобрение, альтернативный capture/manual review |
| Подозрение на money mule | behavior + payments + link graph | EDD, third-party funding review, AML escalation |
| Подтвержденная подозрительная активность | case management | решение MLRO/nominated officer; SAR/STR — если этого требует применимое право |
Роли и разделение ответственности
Нежелательно, чтобы один analyst контролировал путь от проверки документа до разрешения выплаты. Разделение ролей дает более понятную ответственность:
- KYC analyst — документы, биометрия, PoA, retries, identity mismatches;
- Fraud analyst — multi-accounting, bonus abuse, device farms, ATO, synthetic identities;
- AML analyst / MLRO — CDD/EDD, SOF/SOW, transaction monitoring, suspicious activity escalation;
- Payments team — ownership платежного инструмента, chargebacks, payout anomalies;
- Responsible gambling team — возраст, self-exclusion, лимиты и признаки вреда;
- Security/SOC — компрометация учетных записей, credential attacks, привилегированный доступ и инциденты;
- Customer support — коммуникация с игроком по документам и восстановлению доступа без раскрытия внутренних antifraud-правил.
Для чувствительных действий пригодится принцип four-eyes. Например, снятие hold с крупного вывода после EDD или пересмотр high-risk решения подтверждает второй сотрудник. Такой шаг защищает не только от внутреннего злоупотребления, но и от обычной человеческой ошибки.
Безопасность и защита данных KYC
KYC-хранилище содержит один из самых чувствительных наборов данных в продукте: документы, селфи, биометрию, адреса, платежные сведения, screening results. Последствия такой утечки тяжелее, чем потеря обычного профиля. Поэтому защита данных должна проектироваться вместе с KYC-процессом, а не появляться после запуска.
- Least privilege и RBAC. Сотрудник видит только те данные и действия, которые нужны его роли.
- MFA для staff access. Административный доступ и выгрузки не должны зависеть только от пароля.
- Encryption. Шифрование in transit и at rest, защищенное управление ключами.
- Immutable audit trail. Кто просмотрел документ, изменил risk status, снял hold или экспортировал данные.
- Data minimization. Не собирать поля «на всякий случай» и не дублировать KYC-документы в CRM, тикетах и чатах.
- Retention policy. Срок хранения должен соответствовать применимому праву и лицензии; универсального срока для всех рынков нет.
- Segregation of duties. Разделять просмотр, изменение статуса и финансовое действие.
- Vendor access control. Отдельно контролировать API keys, WebSDK/MobileSDK, webhooks, service accounts и права подрядчиков.
- Incident response. Иметь процедуру на утечку KYC-данных, компрометацию токена, массовый ATO или обход liveness.
Как связать KYC с платежами и antifraud
Изолированный KYC легко создает ложную уверенность. Профиль помечен как Verified, но соседние системы могут уже видеть чужую карту, десять связанных аккаунтов или новое устройство за минуту до вывода. Если платежи, CRM, bonus engine и antifraud не связаны с identity record, аналитик получает правильный статус и неправильную картину.
Интеграцию удобнее строить вокруг одного identity record и единого case ID:
- Регистрация создает единую identity record.
- Antifraud добавляет device, IP, email/phone и behavioral signals.
- IDV пишет verification status и reason codes.
- AML screening формирует hits и customer risk rating.
- Payment layer отправляет deposit/withdrawal/chargeback события.
- Transaction monitoring пересчитывает риск и создает alerts.
- Case management объединяет evidence, решения и audit trail.
- CRM и affiliate-платформа получают только необходимый статус, например KYC passed / pending / failed, без лишних персональных данных.
В affiliate- и CPA/RevShare-аналитике обычно не нужны копии документов. Достаточно событий KYC и минимального статуса, который помогает отсекать fraud traffic. Чем меньше персональных данных уходит в партнерский контур, тем проще контролировать доступ и последствия возможной утечки.
Провайдер — только часть KYC-стека
Провайдеров много, и у них разный фокус. Sumsub совмещает identity verification, liveness, AML screening, transaction monitoring и case management. SEON сильнее сосредоточен на device/IP/email/phone intelligence и antifraud-контексте вокруг IDV. Didit связывает document и biometric verification с network/device signals и AML screening. Для watchlists и adverse media встречаются ComplyAdvantage, World-Check One, Quantifind; для document verification — Jumio, Entrust/Onfido, Shufti Pro. Но название сервиса само по себе не отвечает на главный вопрос: насколько его сигналы и события можно встроить в конкретный risk flow.
Логотип провайдера ничего не говорит о качестве конкретного flow. Проверяйте, какие сигналы доступны до KYC, во время проверки и после нее; что происходит с retries; какие события приходят через API/webhooks; можно ли объяснить решение и выгрузить audit trail. На демо почти все выглядит гладко. Проблемы обычно начинаются позже — на пограничных кейсах, деградации API и ручном разборе.
Выбор KYC/AML-провайдера
| Критерий | Что проверить до интеграции |
|---|---|
| Покрытие документов | поддерживаемые страны и типы ID, качество распознавания кириллицы, NFC, PoA |
| Biometrics | face match, liveness, защита от deepfake, replay и injection attacks |
| Antifraud context | device fingerprint, IP/ASN, VPN/proxy, email/phone enrichment, link analysis |
| AML | sanctions, PEP, adverse media, частота обновления, re-screening, fuzzy matching |
| Workflow | risk-based routing, step-up, EDD, manual review, configurable reason codes |
| Интеграция | API, SDK, webhooks, idempotency, sandbox, versioning, SLA |
| Case management | очереди, приоритеты, SLA, evidence, second approval, комментарии и audit trail |
| Данные | география хранения, шифрование, retention, deletion, экспорт и доступ подрядчиков |
| UX | русский интерфейс, локальные подсказки, мобильный capture, понятные retry-причины |
| Надежность | fallback при недоступности сервиса, rate limits, мониторинг ошибок, аварийный маршрут |
| Экономика | стоимость полного KYC, re-check, AML screening, manual review и неуспешных попыток |
KPI без самообмана
Pass rate можно улучшить за один день: ослабить контроль. Поэтому отдельно эта цифра почти ничего не доказывает.
- KYC start rate и KYC completion rate;
- pass rate по стране, типу документа и verification flow;
- median и p95 verification time;
- drop-off по каждому шагу;
- доля manual review и средний review time;
- false positive rate и overturn rate ручных решений;
- hit rate по sanctions/PEP/watchlists и доля подтвержденных совпадений;
- доля step-up KYC и EDD, результат этих проверок;
- fraud rate после статуса Verified;
- multi-accounting, bonus abuse, ATO и chargeback rate;
- alert-to-case conversion и доля закрытых noise alerts;
- SLA по high-risk cases и withdrawal holds;
- стоимость KYC на approved player, а не на одну попытку;
- процент случаев, где решение можно восстановить по audit trail.
В control room стоит развести операционные KPI и risk outcomes. Время проверки и размер очереди показывают, как работает процесс. Post-KYC fraud, подтвержденные потери и false-positive rate показывают, насколько этот процесс защищает бизнес. Если смешать их в один «общий KPI», причина изменения быстро теряется.
Где KYC чаще всего дает сбой
Проверять только документ. Подлинный паспорт не равен безопасному аккаунту. После IDV остаются ATO, передача учетной записи и связанные fraud-сценарии; значит, нужны device context и пост-онбординг мониторинг.
Откладывать все проверки до вывода. Если все проверки оставить до вывода, пользователь сталкивается с барьером в самый чувствительный момент. На некоторых рынках это еще и противоречит правилам ранней identity/age verification. Для оператора задержка тоже дорогая: к моменту вывода мошеннический аккаунт уже мог получить бонусы и провести серию транзакций.
Использовать один денежный порог. Structuring специально разбивает деньги на небольшие операции. Правило «сработать после суммы X» легко обойти. Trigger logic должна агрегировать связанные транзакции по времени и клиенту, учитывать поведение и менять чувствительность вместе с risk rating.
Считать PEP-совпадение доказательством нарушения. PEP — фактор риска, не приговор. Одного имени мало: нужно подтвердить совпадение, понять контекст и применить меры из действующей политики.
Автоматически отклонять все конфликтующие данные. Не каждое расхождение — фрод. Кириллица, транслитерация, новый адрес или особенности локального документа вполне могут объяснить mismatch. Нормальный flow сохраняет reason code, дает корректный retry и оставляет путь в manual review.
Не пересматривать правила. Fraud tactics не стоят на месте. Deepfakes, device farms и fraud-as-a-service адаптируются к статическим правилам быстрее, чем обновляется длинный rulebook. Поэтому качество контроля проверяют на подтвержденных кейсах и потерях, а не по числу правил в системе.
Давать слишком широкий доступ к KYC-документам. Паспорт не нужен всем внутри компании. Support, affiliates и marketing чаще всего достаточно статуса и событий. Доступ «на всякий случай» противоречит самой логике data minimization.
Сценарии, на которых проверяется control room
Сценарий 1. Сеть мультиаккаунтов во время бонусной кампании
Во время бонусной кампании растет поток новых регистраций. Email разные, зато device fingerprint, IP-пулы и платежные методы повторяются. Здесь помогает pre-KYC link analysis: связанные аккаунты получают step-up, бонус можно удержать до подтверждения личности, а подтвержденную сеть передать в antifraud graph. Считать стоит не число блокировок, а предотвращенный bonus loss вместе с false-positive rate для реальных домохозяйств.
Сценарий 2. Захват верифицированного аккаунта перед выводом
KYC пройден месяц назад. Перед выводом внезапно появляются новое устройство, другой ASN и свежие реквизиты. Verified в таком кейсе не повод автоматически отпускать деньги. Сначала — temporary hold на риск-действие, 2FA или biometric re-authentication, проверка владения платежным методом и session review; затем уже решение по выводу. Метрика здесь — предотвращенные ATO losses и время возврата доступа законному владельцу.
Сценарий 3. Возможный money mule
У нескольких аккаунтов повторяется профиль ставок, источник финансирования общий, а вывод идет на новые счета. Это уже повод собрать payment links, device links и поведение в один кейс, запустить EDD/SOF и проверить third-party funding. Если достигается установленный применимым правом порог подозрения, дальнейшую эскалацию и отчетность определяет MLRO или nominated officer.
Что аналитик должен видеть в одном кейсе
Хороший экран control room не тот, где больше виджетов. Аналитику важнее за минуту увидеть причинную связь между личностью, устройством, платежом и событием риска. В карточке кейса для этого нужны:
- identity profile и KYC status;
- document checks, OCR/NFC results, face match и liveness;
- age и PoA status;
- sanctions, PEP, watchlists и adverse media hits;
- customer risk rating, CDD/EDD status, SOF/SOW requests;
- device fingerprint, IP, ASN, VPN/proxy и geolocation history;
- email/phone intelligence;
- linked accounts, shared devices и shared payment instruments;
- deposit, withdrawal, chargeback и velocity timeline;
- bonus/promo activity;
- password reset, 2FA changes и session events;
- alerts, reason codes, analyst notes и previous decisions;
- case owner, SLA, escalation level и audit trail.
Пять систем на экране — уже риск. Когда analyst вручную переносит ID и таймлайн в таблицу, теряется контекст и растет шанс ошибки. Единый case ID часто дает больше пользы, чем еще один fraud rule.
Почему чужие пороги нельзя копировать
FATF задает общую риск-ориентированную рамку для customer due diligence в казино. Дальше начинается локальное право: UK Gambling Commission требует ранней identity/age verification и ongoing customer interaction для британского рынка; в Мальте AML-надзор связан с MGA и FIAU; в ЕС развивается единый AML rulebook через AMLR и AMLA; в США казино работают в контуре Bank Secrecy Act, FinCEN и правил штатов. Эти режимы похожи по логике риска, но не взаимозаменяемы по процедурам.
Одинаковые Tier 0/Tier 1/Tier 2 для всех рынков — плохая идея. Порог должен приходить из versioned policy конкретной лицензии. Дата, владелец и основание изменения обязательны: иначе через полгода решение системы невозможно нормально объяснить.
Проверка перед запуском и ревью процесса
- Составить карту обязательных KYC/AML требований по каждой лицензии и рынку.
- Определить, какие проверки должны выполняться до игры/депозита, а какие могут быть risk-triggered.
- Включить pre-KYC signals: email, phone, device, IP, proxy/VPN, geolocation и link analysis.
- Настроить IDV: document authenticity, OCR, NFC при наличии, face match и liveness.
- Разделить KYC, AML, fraud, responsible gambling и security decisions, сохранив общую data model.
- Настроить sanctions/PEP/watchlist/adverse-media screening и re-screening.
- Определить CDD/EDD triggers, SOF/SOW process и manual-review SLA.
- Связать deposits, withdrawals, chargebacks и payment ownership с identity record.
- Добавить step-up authentication для риск-действий и сценариев ATO.
- Ввести reason codes, case management и единый audit trail.
- Ограничить staff access по RBAC, включить MFA и контроль выгрузок.
- Измерять false positives, post-KYC fraud и outcomes, а не только pass rate.
- Проверить fallback при отказе KYC/AML-провайдера и деградации API.
- Проводить регулярный review правил против новых deepfake, device-farm и account-takeover сценариев.
Частые вопросы
Можно ли считать KYC завершенным после одной проверки паспорта?
Нет. Паспорт закрывает лишь часть identity risk. Verified-аккаунт все еще может столкнуться с account takeover, money mule, multi-accounting, новым sanctions/PEP hit или подозрительной транзакцией. Нужен ongoing monitoring.
Нужно ли всегда запрашивать SOF и SOW?
Нет. SOF/SOW относятся к усиленной проверке. Массовый запрос без risk-based основания увеличивает friction и очередь manual review, но сам по себе не делает контроль точнее.
Можно ли проводить KYC только перед выводом?
Нет, если воспринимать это как универсальную схему. Некоторые рынки требуют identity/age verification раньше, а pre-KYC fraud screening полезен еще до полного KYC.
Что важнее: KYC pass rate или fraud rate?
Одна метрика здесь обманывает. Высокий pass rate может скрывать слабый контроль, низкий fraud rate — чрезмерный decline нормальных пользователей. Смотрите связку: pass rate, false-positive rate, post-KYC fraud, manual-review rate и реальные потери.
Должен ли PEP автоматически блокироваться?
Не обязательно. PEP-статус повышает риск, но блокировка требует подтвержденного совпадения и контекста. Имя само по себе — слишком слабое основание.
Какие данные лучше не передавать в affiliate-систему?
Паспорт, биометрия и детали AML-кейса партнерской платформе обычно не нужны. Для аналитики хватает KYC started, passed, failed, pending или EDD required. Остальное лучше не раздавать без операционной причины.